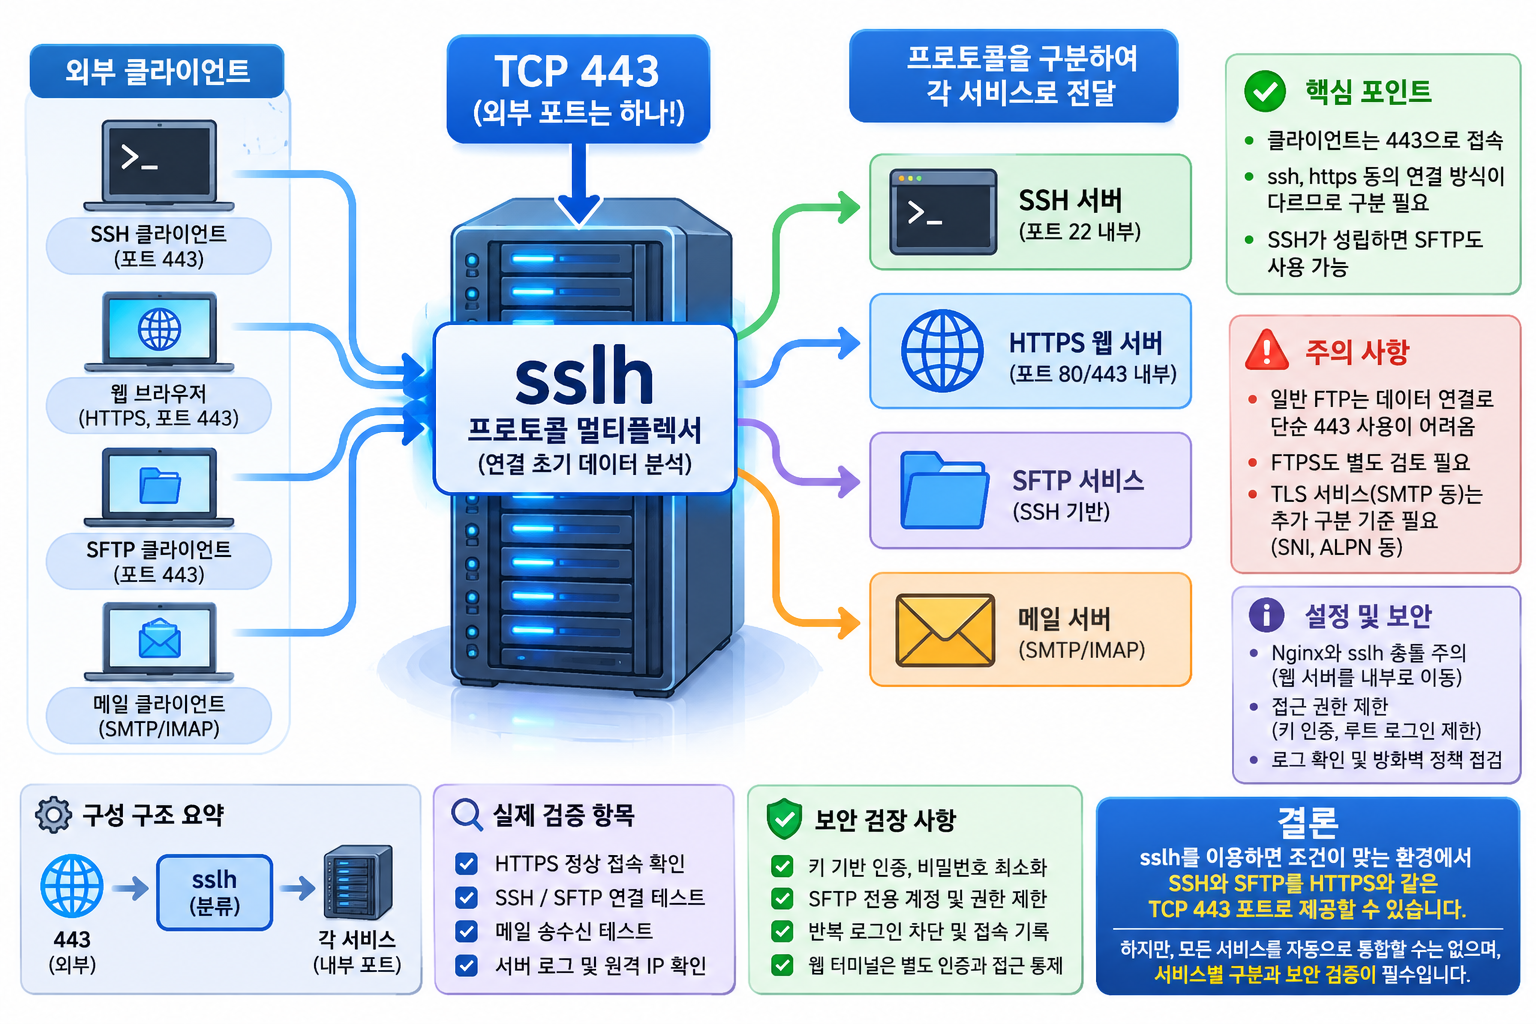
단일 443 포트에서 여러 서비스를 운영할 때 먼저 구분해야 할 것은 외부에서 접속하는 포트와 서버 내부의 실제 서비스 포트다. 클라이언트는 모두 서버의 TCP 443으로 연결하더라도, 앞단의 프로토콜 멀티플렉서가 연결 종류를 판별해 SSH 서버, HTTPS 웹 서버 등 서로 다른 내부 목적지로 전달하는 구조다. 각 서비스가 실제로 443 포트를 직접 공유하는 것은 아니다.
SSH와 HTTPS는 연결 직후 주고받는 데이터의 형태가 다르다. SSH는 프로토콜 버전 문자열을 주고받고, HTTPS는 TLS 핸드셰이크를 시작한다. sslh는 이처럼 연결 초기에 확인할 수 있는 프로토콜 특성을 이용해 SSH 연결은 SSH 서버로, TLS 연결은 웹 서버로 전달할 수 있다. 프로젝트 설명도 SSH와 TLS를 포함한 여러 프로토콜을 구분해 단일 포트에서 서비스하는 구성을 대표적인 사용 사례로 제시한다(sslh 프로젝트 문서).
이 방식이 구성되어 있다면 SSH 클라이언트는 서버의 443 포트로 접속한다. 예를 들어 사용자의 SSH 클라이언트에서 포트를 지정하거나, SSH 설정에 대상 호스트의 포트를 443으로 등록하는 방식이다. 중요한 점은 443이 열려 있다는 사실만으로 SSH가 사용할 수 있는 것은 아니라는 것이다. 서버의 443 연결이 실제로 멀티플렉서에 도달하고, 멀티플렉서에 SSH 목적지와 웹 목적지가 올바르게 등록되어 있어야 한다.
443을 통한 SSH 연결이 성립하면 SFTP도 사용할 수 있다. SFTP는 FTP와 비슷한 이름을 쓰지만, FTP의 변형이 아니라 SSH 연결을 이용하는 파일 전송 프로토콜이다. 따라서 SSH 연결을 443으로 맺을 수 있다면 같은 연결을 이용하는 SFTP도 포트 443을 통해 동작할 수 있다. 서버에는 SSH 서비스와 계정 권한, 파일 접근 범위가 준비되어 있어야 하며, 클라이언트 역시 SFTP 연결에서 SSH 포트를 443으로 지정해야 한다.
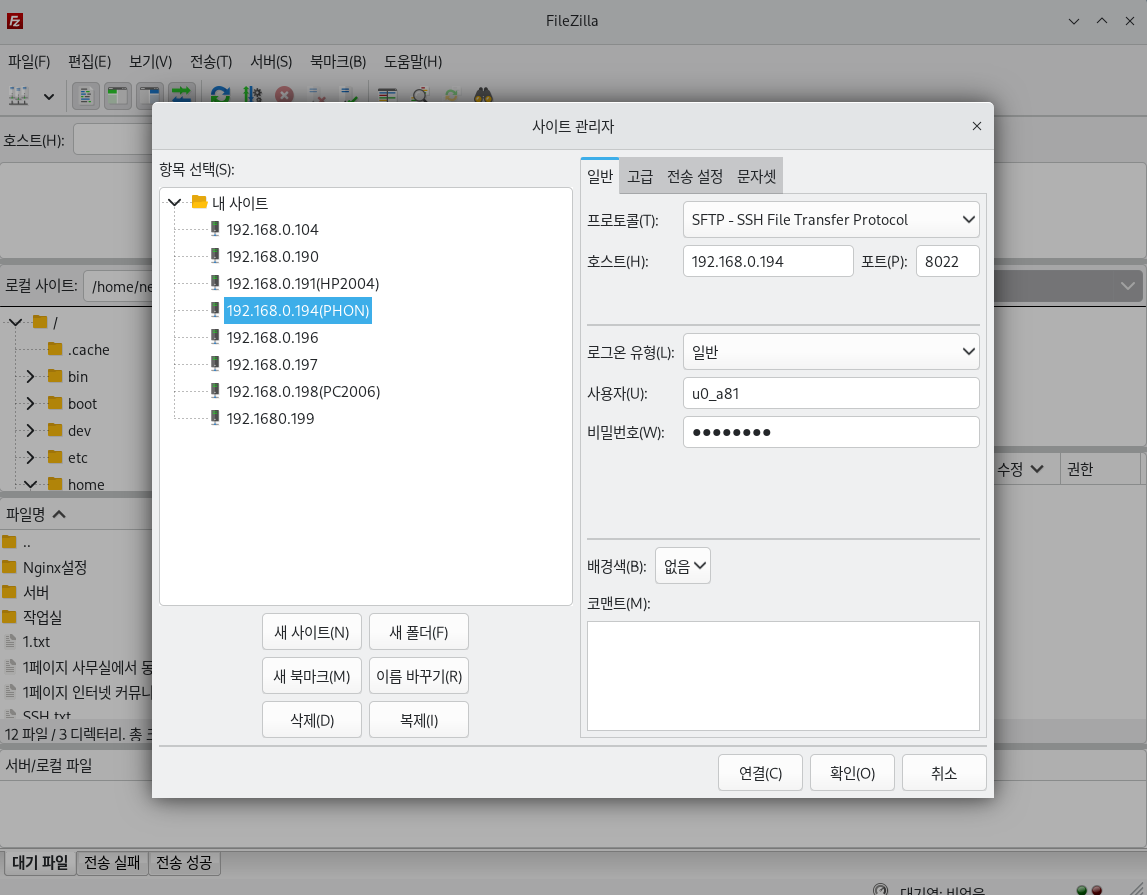
일반 FTP는 같은 방법으로 보기 어렵다
일반 FTP는 제어 연결뿐 아니라 파일 목록 조회와 업로드·다운로드를 위한 데이터 연결도 사용한다. 데이터 연결 방식에는 능동 모드와 수동 모드가 있고, 특히 수동 모드에서는 서버가 별도의 포트 범위를 열어야 하는 경우가 많다. 따라서 제어 연결 하나만 443으로 전달한다고 해서 파일 전송까지 해결되지는 않는다. 443만 허용된 환경에서 일반 FTP를 그대로 외부에 제공하는 것은 적절하지 않다.
FTPS도 이름이 비슷하다고 해서 SFTP와 같은 방식으로 취급할 수 없다. FTPS는 FTP에 TLS를 더한 방식으로, 연결 모드와 데이터 채널, 클라이언트 설정에 따라 추가 포트가 필요할 수 있다. implicit FTPS나 explicit FTPS 등 구성 방식도 다르다. 그러므로 “FTP도 443으로 연결하면 된다”고 단정하기보다, 사용하려는 클라이언트와 서버의 FTPS 모드, 데이터 채널 구성, 방화벽 정책을 함께 검증해야 한다. 단일 포트 환경에서 원격 파일 작업이 목적이라면, SSH 접근을 제한해 SFTP를 제공하거나 HTTPS 기반 파일 전송 서비스를 검토하는 편이 대체로 단순하다.
TLS 서비스끼리는 추가 구분 기준이 필요하다
SSH와 HTTPS는 연결 시작 형태가 다르지만, HTTPS와 일부 메일 서비스처럼 둘 다 TLS로 시작하는 서비스는 상황이 다르다. sslh가 TLS 연결을 감지하더라도, 그 사실만으로 그 연결이 웹인지 IMAPS인지 자동으로 알 수 있는 것은 아니다. TLS로 시작하는 여러 서비스를 같은 IP의 같은 포트에서 나누려면, 서비스별 호스트 이름을 이용하는 SNI나 협상 정보인 ALPN, 또는 서비스별로 구분 가능한 별도 연결 방식이 필요한지 확인해야 한다. 클라이언트가 이런 정보를 보내지 않거나 여러 서비스가 같은 정보를 사용하면, 안정적인 분기가 불가능하거나 기대와 다르게 동작할 수 있다.
SMTP처럼 처음에는 평문으로 대화를 시작한 뒤 STARTTLS 명령으로 암호화로 전환하는 프로토콜은 또 다른 검토가 필요하다. 첫 연결이 TLS 핸드셰이크가 아니므로, TLS 연결로 바로 시작하는 HTTPS와 같은 기준으로 분류할 수 없다. 프로토콜 초기 메시지의 판별이나 별도 프록시·메일 서버 구성이 필요할 수 있으며, 사용하는 메일 클라이언트와 서버가 실제로 어떤 방식으로 연결하는지 확인해야 한다. 기사에서 언급한 SMTP·IMAP을 한 포트에 모으는 설계는 특정 서비스와 클라이언트 조합에 대한 검증 없이 일반적인 기능처럼 설명해서는 안 된다.
443은 웹 터미널 자체를 제공하지 않는다
SSH가 443을 통해 서버에 접속할 수 있다는 것과, 웹 브라우저에서 바로 터미널 화면이 열린다는 것은 별개의 기능이다. 브라우저는 일반적으로 SSH 프로토콜을 직접 실행하지 않는다. 브라우저에서 터미널을 사용하려면 별도의 웹 터미널 프로그램이 SSH 연결을 중계하거나 서버에서 명령을 실행하도록 구성해야 한다. 이 경우에는 브라우저 서비스의 인증, 사용자 권한, 세션 보호, 감사 로그가 추가로 필요하다. BBS가 웹 페이지에서 동작한다는 사실만으로 SSH 접속도 제공된다고 볼 수는 없다.
또한 네트워크가 443만 허용한다고 해도, 그 네트워크의 보안 장비가 HTTPS만 허용하고 TLS 연결 내용을 검사하거나 웹 프록시를 강제한다면 SSH 연결은 차단될 수 있다. 포트 번호가 같아도 애플리케이션 프로토콜은 다르기 때문이다. 따라서 이 구성은 서버 측 설정뿐 아니라 실제 접속 환경의 방화벽·프록시 정책과 클라이언트 동작까지 확인해야 한다.
운영 전에 확인할 항목과 보안 기준
구성을 적용하기 전에는 우선 현재 443 포트를 점유하는 서비스가 무엇인지 확인해야 한다. Nginx가 모든 인터페이스에서 443을 사용 중이라면 sslh가 같은 주소와 포트를 동시에 사용할 수 없다. 보통 웹 서버를 로컬 전용 내부 포트로 옮기고, 외부 443은 멀티플렉서가 받도록 구조를 조정한다. 이는 웹사이트의 TLS 인증서 처리, 가상 호스트, 리버스 프록시, 내부 헬스 체크에 영향을 줄 수 있으므로 기존 설정을 백업하고 복구 계획을 세운 뒤 변경해야 한다. 운영 중인 사이트에서 단순히 서비스를 재시작하거나 포트를 옮기면 접속 장애가 생길 수 있다.
실제 검증은 외부 클라이언트에서 각각 수행해야 한다. HTTPS 페이지가 계속 정상적으로 열리는지 확인하고, 승인된 테스트 계정으로 SSH와 SFTP가 지정한 포트를 통해 연결되는지 확인한다. 메일 연결을 제공한다면 메일 클라이언트의 실제 TLS 방식과 송수신까지 별도로 검증해야 한다. 테스트가 끝나면 서버 로그에서 연결이 올바른 백엔드로 전달되는지, 원래 클라이언트 IP가 보존되는지도 확인한다. 프록시 방식에 따라 백엔드가 접속자를 멀티플렉서의 로컬 주소로만 인식할 수 있으므로, 접근 제어와 로그 분석에 필요한 원격 IP 전달 방식도 설계에 포함해야 한다.
마지막으로 외부 SSH 접근은 기능을 여는 것보다 누가 어디까지 접근할 수 있는지 제한하는 것이 중요하다. 가능하면 키 기반 인증을 사용하고, 비밀번호 로그인과 root 직접 로그인을 제한하며, SSH 접근이 필요한 계정만 허용한다. SFTP 전용 계정은 접근 가능한 디렉터리를 좁게 제한하는 방안을 검토한다. 반복 로그인 시도 차단, 접속 기록, 관리자 계정 보호도 함께 구성한다. 웹 터미널을 추가한다면 별도의 강한 인증과 세션 관리, 접근 통제가 필요하다.
결론적으로 sslh 같은 멀티플렉서를 이용하면 조건이 맞는 환경에서 SSH와 SFTP를 HTTPS와 같은 외부 TCP 443 포트로 전달하는 설계가 가능하다. 그러나 이는 “443만 열려 있으면 SSH·FTP·메일이 모두 된다”는 의미가 아니다. SSH/SFTP, FTP/FTPS, HTTPS, SMTP/IMAP은 연결 방식과 포트 요구 사항이 서로 다르므로 서비스별로 구분 기준과 데이터 흐름을 검토해야 한다. 특히 일반 FTP와 여러 TLS 메일 서비스를 한 포트에 자동으로 통합할 수 있다고 가정하지 말고, 서버 구성과 외부 네트워크 정책을 실제 클라이언트로 검증해야 한다.
댓글 0
로그인 후 댓글을 작성할 수 있습니다.