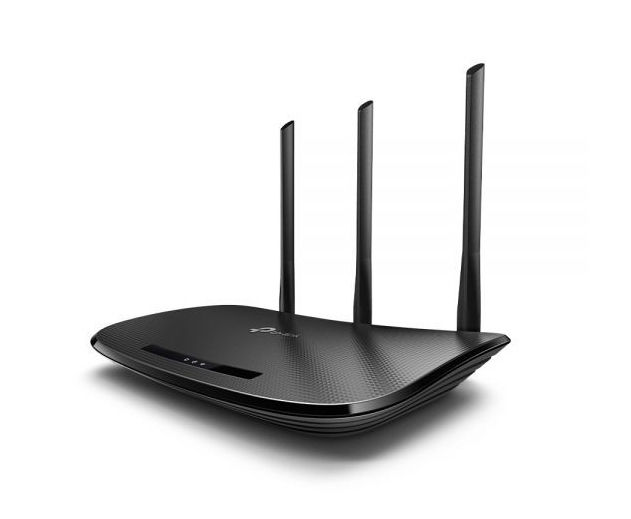
필자가 사용하고 있는 하이브리드 라우터(공유기) TL-WR940N Plus 유무선 공유기 (케이블의 경우) 2~3년 산 최신기종에 해당. 공유기는 인터넷 회선 속도에 맞춰 구매하시는게 좋습니다.
제1장: 공유기 포트포워딩 설정과 IP 고정으로 시작하는 외부 네트워크 개방
가정집 인터넷 환경에서 자체적인 PC 웹서버를 구축할 때 가장 먼저 넘어설 난관은 내부 사설 IP 체계를 외부 공인 네트워크와 연결하는 일입니다. 인터넷 서비스 제공업체(ISP)에서 들어오는 단 하나의 공인 IP 주소는 통상 가정 내 공유기까지 연결되며, 공유기는 이 신호를 바탕으로 192.168.0.X 대역의 내부 사설 IP를 각 기기에 할당합니다. 따라서 외부 사용자가 인터넷 브라우저에 접속 요청을 보냈을 때, 공유기가 그 신호를 내부 서버 PC로 올바르게 전달해 줄 수 있도록 이정표를 세워주는 작업이 바로 포트포워딩(Port Forwarding)입니다.
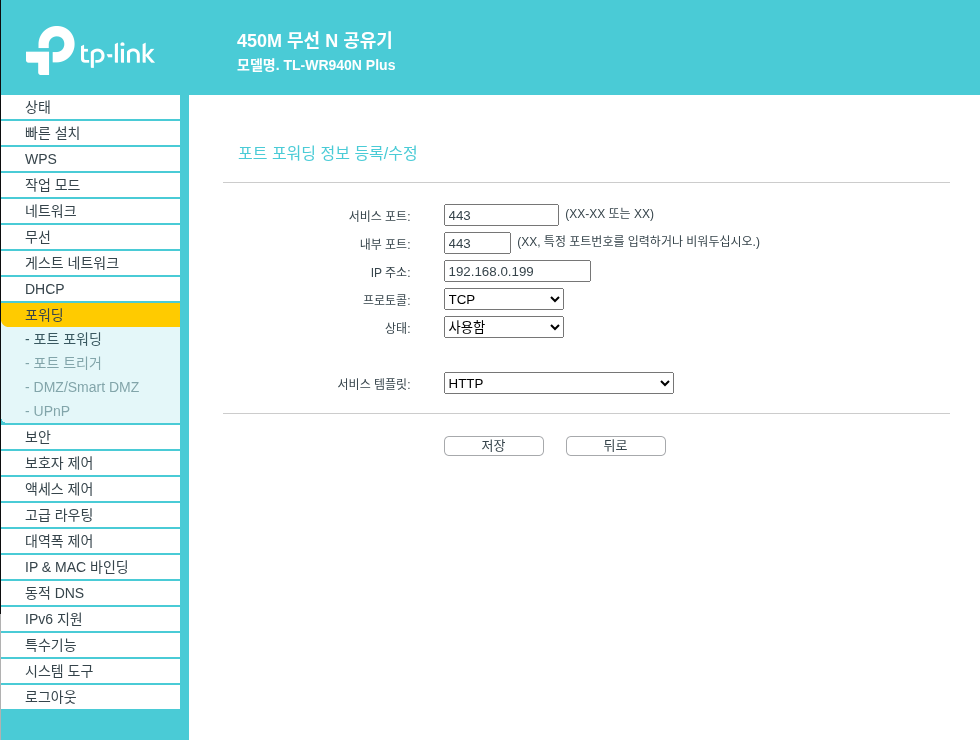
포트포워딩을 안정적으로 유지하려면 우선 웹서버 역할을 할 내부 PC의 사설 IP 주소를 고정해야 합니다. 공유기의 DHCP 메뉴나 'IP & MAC 바인딩' 기능을 활용해 서버 PC의 MAC 주소와 내부 IP(예: 192.168.0.199)를 영구적으로 묶어두는 것이 필수적입니다. 이 작업이 선행되지 않으면 서버 재부팅 시 사설 IP가 변경되어 포트포워딩 경로가 끊어지게 됩니다.
이후 공유기의 포워딩 관리 메뉴로 이동하여 신규 규칙을 등록합니다. 일반적인 웹 서비스의 표준 HTTP 규격인 80번 포트(내부망으로 연결시)와 보안 암호화 통신 규격인 HTTPS 443번 포트(외부에서 접속시)에 대해 외부 서비스 포트와 내부 포트를 1:1로 매핑해 줍니다. 프로토콜은 TCP로 지정하며, 대상 IP 주소에 고정해 둔 서버의 내부 IP를 입력하고 상태를 '사용함'으로 저장하면 공유기 단에서의 기초적인 외부 네트워크 관문 개방 설정이 완벽히 완료됩니다.
가정집 환경에서의 포트 포워딩인 경우, 443 포트만 유일하게 열려 있는 환경에서의 설정법, 외부에서의 443 포트 경우 중복적으로 사용할 수 없습니다. 그 이유는 포트 충동이 발생하기 때문입니다. 넷시티인 경우는 적절하게 하나만 활용하고 는 경우이며. 웹 서버에서도 도메인에 대한 nginx 설정 등이 별도로 필요합니다.
제2장: DDNS 도메인 연결, Nginx 리버스 프록시 구축 및 SSL 인증서를 통한 완성
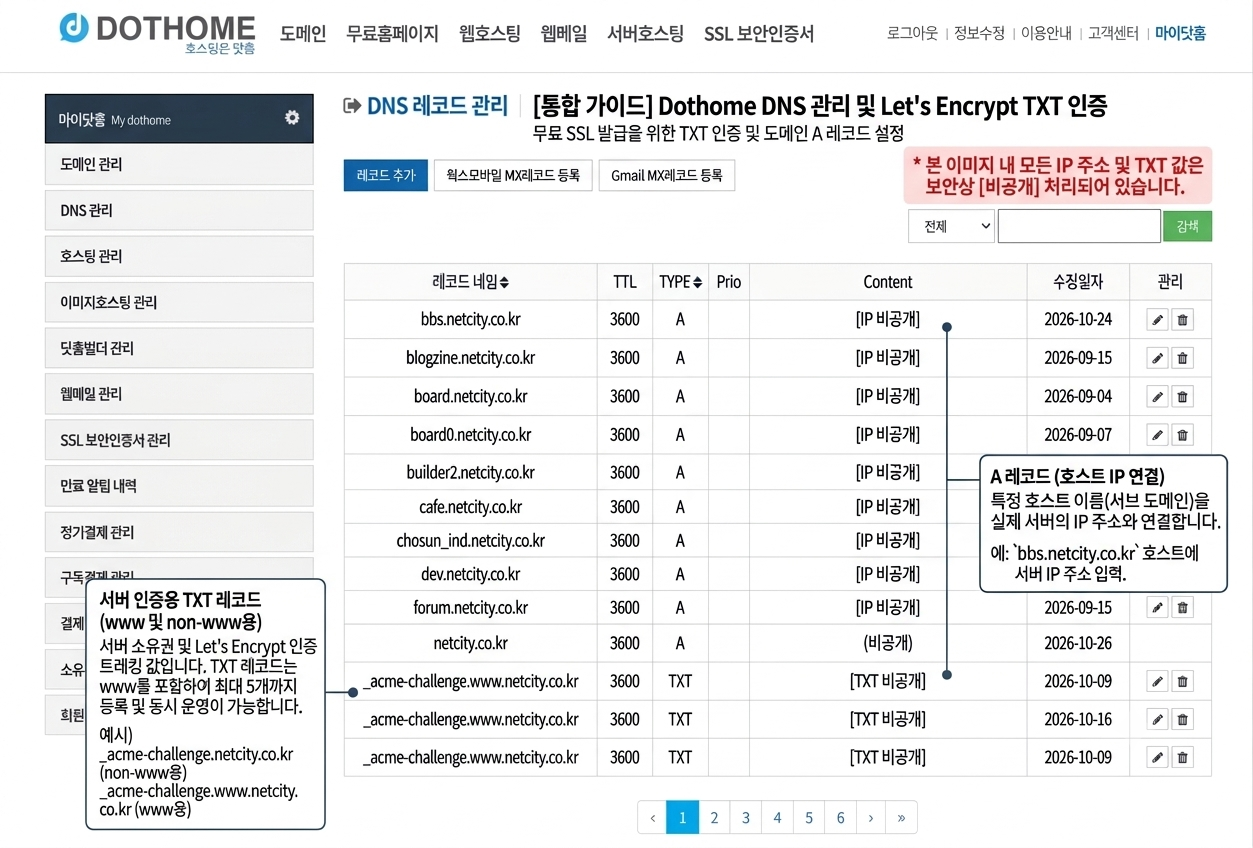
일반적으로는 공유기 단의 통로가 열렸다면 이제 숫자로 이루어진 유동 IP를 사람이 읽기 쉬운 문자 주소로 변환하는 동적 도메인 네임 서비스(DDNS) 및 DNS 연동 작업이 필요합니다. 가정용 인터넷은 IP 주소가 주기적으로 변경되는 유동 IP 방식이 많으므로, 공유기의 '동적 DNS' 기능을 활용하거나 Cloudflare, DuckDNS와 같은 외부 DNS 서비스의 자동 갱신 API 스크립트를 서버 내부에 설치해 두는 경우가 많습니다. 이를 통해 공인 IP가 수시로 바뀌더라도 사용자는 일관된 도메인 주소(예: myhome.netcity.co.kr)로 서버에 유연하게 접속할 수 있습니다. 다만, 넷시티의 경우는 아이피 변동이 수시로 변하지 않는 환경탓에 도메인 구입처에서 도메인 정보에 아이피만 바꾸면 되는 상황입니다. 가정용 지역 케이블 회선인 경우(유동성이 아닌 고착식 라우터 공유기를 쓰는 경우) 큰 이변이 없는한 바뀌는 경우가 드물기 때문입니다. 더 추가한다면 도메인에 대한 별도의 TXT 값을 넣어줘야 한다는 점입니다. 공유기도 확인 하셔야 합니다. 가정용 유동성(능동형) 공유기냐 아니면 고착식 라우터냐에 갈립니다. 대부분 가정용 공유기는 유동성(능동형)을 선호하는 편입니다.
닷네임 DNS 관리에서 서브 도메인 또한 추가할 수 있습니다. 서브 도메인은 별도로 txt 값을 받지 않아도 됩니다. 연결할 다른 도메인 또한 추가할 수 있으며, 별도로 TXT 값을 받아야 합니다. 그 이유는 443포트를 쓰기 위함입니다. txt 값은 아이피를 넣을 필요가 없습니다. 최대 5개까지 가능합니다. 그것은 다른 백업 서버에서 운영이 수월하게 하기기 위함입니다. 공유기에서 포워딩만 바꿔주면 다른 서버로 연결 됩니다.
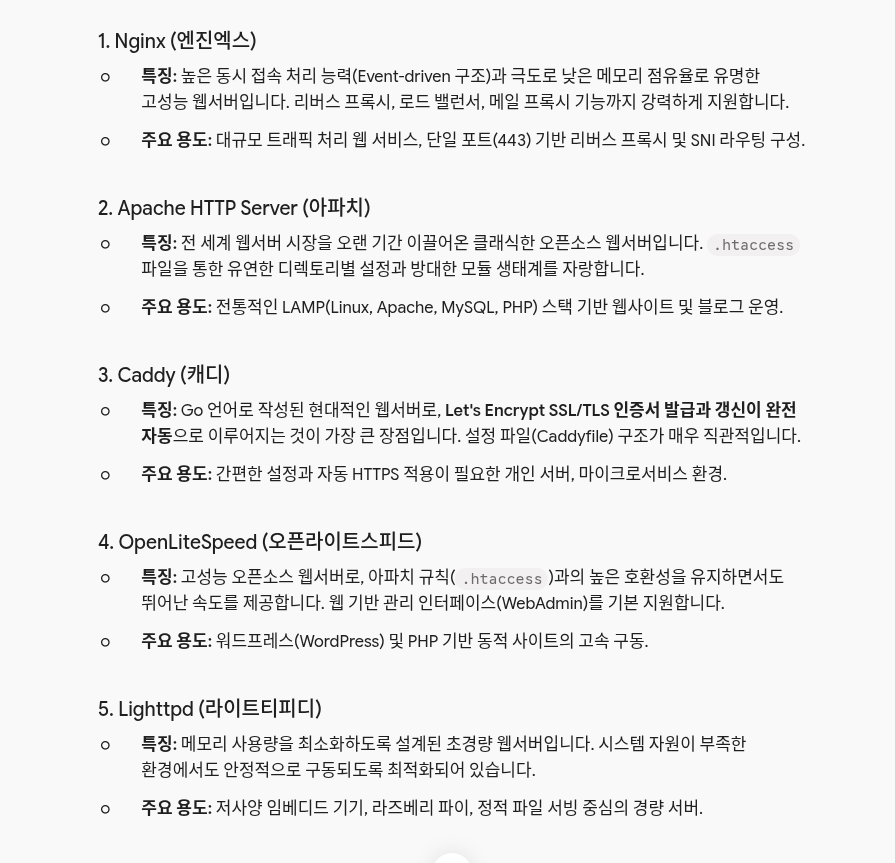
네트워크 신호가 공유기를 통과해 서버 본체에 도달한 후에는 서버 내부에서의 정밀한 신호 분배와 보안 암호화 처리가 이어져야 합니다. 리눅스 서버 환경에서는 Nginx를 리버스 프록시(Reverse Proxy) 엔진으로 배치하는 구조가 가장 강력한 효율을 발휘합니다. Nginx는 외부에서 80번 포트나 443번 포트로 들어오는 요청을 일차적으로 수신하여, 서버 내부에서 작동 중인 다양한 포트의 서비스들(예: 8080번 Node.js 애플리케이션, 3000번 React 앱, Docker 컨테이너 서비스 등)로 신호를 안전하게 분배해 줍니다. 또한 백엔드 서버의 실제 내부 구조를 외부에 노출하지 않으므로 보안성 향상에도 결정적인 역할을 수행합니다. * 가정집의 경우는 포트 하나만 열려 있는 경우가 많습니다. 그 포트를 웹전용 포트인 443으로 맞추는 것입니다. 리눅스 서버에서는 그 작업이 수월한 편입니다. 다른 포트를 닫고 포트 하나만 개방하면 되기 때문입니다. 리눅스 설치시 포트 개방 관련 명령어들을 알아보는 것이 좋습니다.
아파치(Apache)나 엔진엑스(Nginx) 같은 전통적인 고성능 웹서버는 강력한 성능과 유연함을 자랑하지만, 복잡한 설정 파일 작성과 수동 인증서 관리 과정으로 인해 일반 사용자에게는 진입장벽이 높은 편입니다. 반면, SSL/TLS 보안 인증서 발급과 갱신을 완전 자동으로 처리해 주는 차세대 웹서버 '캐디(Caddy)' 등을 활용한다면, 복잡한 보안 설정의 번거로움 없이도 리눅스 환경에서 누구나 직관적이고 안전한 웹 서비스를 구축할 수 있습니다.
마지막으로, 최신 웹 브라우저의 보안 경고를 예방하고 사용자의 개인정보를 안전하게 보호하기 위한 SSL/TLS 보안 인증서 적용이 필수적입니다. 특히 외부로 443 포트만 유일하게 열려 있는 네트워크 환경에서는, 80 포트를 기반으로 동작하는 일반적인 인증 방식 대신 DNS-01 인증 방식(DNS TXT 레코드 검증)을 활용해 Let's Encrypt 보안 인증서를 안전하게 발급받아야 합니다. 이렇게 발급된 인증서는 Nginx 웹서버 설정과 결합되어, 외부의 모든 접속 시도를 오직 단 하나의 열린 통로인 443 포트(HTTPS)를 통해서만 암호화 처리하도록 제어합니다. 결과적으로 공유기 단에서 80 포트가 닫혀 있거나 차단된 상태라 하더라도, Nginx의 단일 포트 리버스 프록시 및 SNI routing 구조를 통해 모든 트래픽이 안전한 채널로 고정되며, 사용자는 https://주소 형태의 유일한 보안 경로로만 접속 가능한 견고한 홈 서버 환경을 완성할 수 있습니다. 경우에 따라서 여러 서브 도메인으로 PC통신과 같은 연계형 BBS도 운영 가능합니다. 한쪽은 웹서버 한쪽은 BBS 통신 서버 등을 구축 할 수 있습니다. 대규모는 회선이 따라야 하겠지만 일반 웹사이트(웸문서와 게시판 위주)는 이 환경속에서도 충분히 구축해 갈 수 있습니다.
결과적으로 공유기의 정밀한 IP 바인딩과 포트포워딩, 외부 동적 환경을 고정해 주는 DDNS 도메인 동기화, 그리고 단일 443 포트 기반의 Nginx 리버스 프록시와 보안 인증서 연동이 유기적으로 결합될 때—가정집이라는 물리적 한계와 네트워크 제약을 완전히 뛰어넘어, 상용 서비스 못지않은 견고하고 신뢰도 높은 독립형 웹서버 인프라가 비로소 완성됩니다.
댓글 0
로그인 후 댓글을 작성할 수 있습니다.