443 단일 포트 제약 환경과 메일·웹 통합 인프라의 필요성
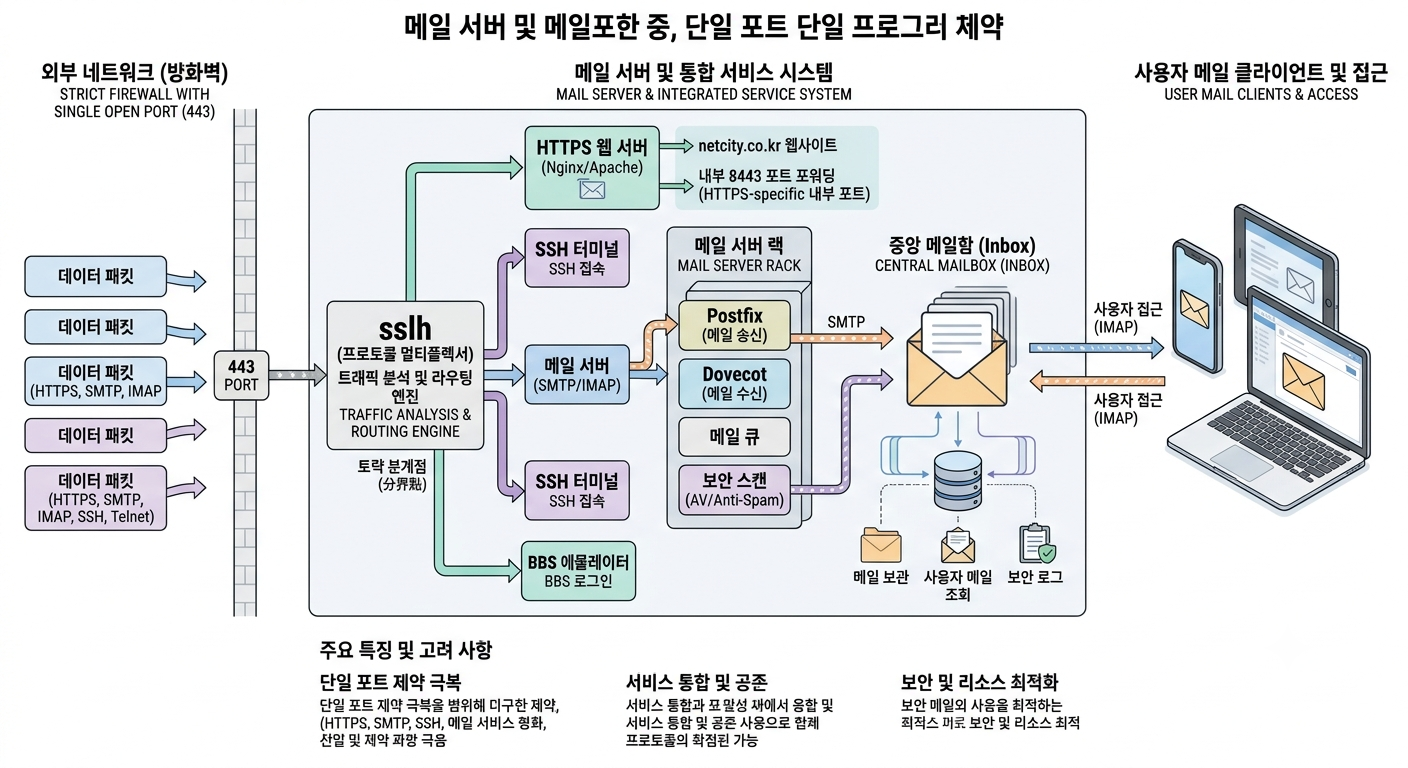
현대적인 네트워크 보안 정책과 방화벽 환경에서는 외부로 노출되는 통신 포트를 극도로 통제하는 것이 일반적이며, 그중에서도 암호화 웹 트래픽을 처리하는 443번 포트만을 유일한 진입점으로 허용하는 경우가 많습니다. 이러한 극단적인 단일 포트 제약 속에서 독자적인 웹 서버뿐만 아니라 사설 전자메일 시스템(SMTP/IMAP)과 추억의 레트로 BBS 서비스를 동시에 안정적으로 운용하기 위해서는, 전통적인 메일 포트(25, 465, 993 등)나 텔넷 포트를 별도로 개방하지 않고도 모든 트래픽을 단 하나의 443번 포트로 안전하게 집결시키는 고도화된 세션 라우팅 아키텍처가 필수적으로 요구됩니다. 외부 방화벽의 장벽을 우회하면서도 핵심 서비스들의 자원을 온전히 유지하는 이 기술적 접근은, 자원이 제한된 에지 서버 및 독립형 인프라 환경에서 생존과 확장성을 결정짓는 핵심 요건이 됩니다.
sslh 프로토콜 멀티플렉서를 이용한 Stream 패킷 분석과 트래픽 토스
단일 443 포트로 밀려드는 이질적인 트래픽을 정확하게 분기하기 위해 네트워크 최전방에는 프로토콜 멀티플렉서인 sslh가 배치됩니다. 외부 클라이언트가 443 포트로 접속을 시도할 때 전송하는 첫 번째 데이터 패킷의 핑거프린트와 헤더 구조를 실시간으로 분석하여 트래픽의 성격을 판별합니다. 만약 유입된 패킷이 HTTPS 암호화 웹 요청 형태라면 내부 웹 엔진으로 전달하고, SSH나 일반 원시 TCP 세션 형태라면 사설망 내부의 터미널 또는 BBS 포트로 지연 없이 토스합니다. 이와 마찬가지로 메일 전송 및 수신에 사용되는 프로토콜 패턴을 감지하여 내부 메일 데몬으로 정확히 연결함으로써, 외부 사용자는 단 하나의 443 포트만 접속하는 것처럼 보이면서도 내부적으로는 웹, 메일, BBS가 완벽하게 공존하는 하이브리드 환경을 누릴 수 있습니다.
Nginx 내부 포트 이전과 메일 서버(Postfix/Dovecot) 공존 설계
기존에 443 포트를 독점하고 있던 Nginx 웹 서버와의 포트 충돌을 방지하기 위해, Nginx의 리스닝 포트를 내부 전용 포트(예: 127.0.0.1:8443)로 안전하게 이관하고 최전방 443 포트는 sslh가 단독으로 선점하도록 인프라를 재구성합니다. 이와 함께 내부망에 구축된 Postfix(SMTP) 및 Dovecot(IMAP) 메일 서버와 연동하여, sslh가 메일 클라이언트의 TLS 핸드셰이크와 웹 브라우저의 HTTPS 요청을 각각 알맞은 내부 포트로 오차 없이 포워딩하도록 라우팅 테이블을 정교하게 다듬습니다. 이 구조는 웹 서비스의 보안 인증서 무결성을 온전히 유지하는 동시에, 외부 메일 서버 간의 안정적인 송수신 및 클라이언트 메일 체킹 기능을 단일 공인 IP 환경에서 완벽하게 뒷받침합니다.
에지 서버 환경에서의 지속 가능한 인프라 확장과 결론
이처럼 단일 443 포트 환경에서 sslh를 활용해 메일 서버와 웹, 사설 BBS를 통합 운용하는 모델은 단순한 기술적 우회를 넘어 자원 효율성과 보안성을 동시에 극대화하는 모범 사례입니다. 메인 에지 리눅스 서버가 외부와의 유일한 관문으로서 패킷 라우팅과 보안을 전담하고, 내부의 다양한 레거시 노드와 서비스들이 유기적으로 결합함으로써 하드웨어 제약을 뛰어넘는 유연한 독립 커뮤니티 인프라가 완성됩니다. 포트 하나로 최신 웹 표준, 전자메일, 그리고 추억의 터미널 서비스를 매끄럽게 잇는 이 독창적인 아키텍처는 제한된 네트워크 현실 속에서도 지속 가능한 자립형 디지털 생태계를 구축하는 강력한 기술적 해답을 제시합니다.
댓글 0
로그인 후 댓글을 작성할 수 있습니다.